Minggu, 29 Mei 2011

Cara Kerja 7 Layer OSI


Protokol OSI ada 7 Layer :

7. Application Layer
6. Presentation Layer
5. Session Layer
4. Transport Layer
3. Network Layer
2. Data-Link Layer
1. Physical Layer


Fungsi dari Masing-masing layer tersebut :

   7. Application layer
Merupakan layer ketujuh atau layer teratas pada model OSI layer. Layer ini merupakan layer aplikasi dimana aplikasi pemakai diletakkan, dan layer ini bekerja sama dengan Presentation Layer untuk diterapkan pada sistem komunikasi data.
Fungsinya sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan, mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protokol yang berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.


   6. Presentation layer
Merupakan layer keenam pada model referensi OSI layer. Presentation layer berhubungan dengan syntax data yang dipertukarkan diantara aplikasi, dengan tujuan untuk mengatasi perbedaan format penyajian data.
Fungsinya untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi ke dalam format yang dapat ditransmisikan melalui jaringan. Protokol yang berada dalam level ini adalah perangkat lunak redirektor (redirector software), seperti layanan Workstation (dalam Windows NT) dan juga Network shell (semacam Virtual Network Computing (VNC) atau Remote Desktop Protocol (RDP)).


   5. Session layer
Merupakan layer kelima pada model referensi OSI layer. Lapisan ini membuka, merawat, mengendalikan dan melakukan hubungan antar simpul. Pada layer ini data di transfer dengan jernih dan terkait antara satu dengan yang lain, tetapi kualitas data tersebut akan mengalami delay, through-put. Hal tersebut dimaksudkan untuk menjaga mutu dari fungsi-funsi transport.
Fungsinya untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara, atau dihancurkan. Selain itu, di level ini juga dilakukan resolusi nama.


   4. Transport layer
Merupakan layer keempat pada model referensi OSI layer. Layer ini mampu memberikan layanan berupa Multiduplexing dan Demultiduplexing, sehingga pada layer ini memungkinkan sebuah host dapat melayani lebih dari satu proses.
Fungsinya untuk memecah data ke dalam paket-paket data serta memberikan nomor urut ke paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan setelah diterima. Selain itu, pada level ini juga membuat sebuah tanda bahwa paket diterima dengan sukses (acknowledgement), dan mentransmisikan ulang terhadp paket-paket yang hilang di tengah jalan.


   3. Network layer
Merupakan layer ketiga pada model referensi OSI layer. Layer ini berfungsi sebagai mengantarkan paket ketujuan, yang dikenal dengan Routing.
Layer ini mengontrol paket yang akan dikirim ke data link layer dengan cara mencari route yang paling murah dan cepat.
Fungsinya untuk mendefinisikan alamat-alamat IP, membuat header untuk paket-paket, dan kemudian melakukan routing melalui internetworking dengan menggunakan router dan switch layer-3.


   2. Data Link layer
Merupakan layer kedua pada model referensi OSI layer. Pada layer ini data diterima dari network layer berupa Paket yang kemudian diencapsulasi menjadi Frame, dengan memberikan layer-2 header. Dan kemudian dikirim ke phisycal layer untuk diteruskan ke penerima.
Pada penerima, layer ini mengubah Byte menjadi Frame, frame header akan dilepas (dekapsulasi), kemudian dikirim ke network layer menjadi Paket.
Fungsinya untuk menentukan bagaimana bit-bit data dikelompokkan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras (seperti halnya Media Access Control Address (MAC Address)), dan menetukan bagaimana perangkat-perangkat jaringan seperti hub, bridge, repeater, dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC) dan lapisan Media Access Control (MAC).


   1. Phisycal layer
Merupakan layer kesatu atau layer bawah pada model referensi OSI layer. Pada layer ini data diterima dari data link layer berupa Frame yang dan diubah menjadi Bitstream yang akan dikirim ketujuan berupa sinyal melalui media komunikasi.
Pada penerima, layer ini akan mengubah sinyal dari pengirim menjadi Bite dan sebelum dikirim ke data link layer Bite diubah menjadi Byte.
Fungsinya untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau Token Ring), topologi jaringan dan pengabelan. Selain itu, level ini juga mendefinisikan bagaimana Network Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
READMORE - Cara Kerja 7 Layer OSI

Apa Itu 7 Layer OSI dalam Jaringan ?

Pengantar Model Open Systems Interconnection(OSI)
Model Open Systems Interconnection (OSI) diciptakan oleh International Organization for Standardization (ISO) yang menyediakan kerangka logika terstruktur bagaimana proses komunikasi data berinteraksi melalui jaringan. Standard ini dikembangkan untuk industri komputer agar komputer dapat berkomunikasi pada jaringan yang berbeda secara efisien.

Model Layer OSI
osigroupedlayers.gif

Terdapat 7 layer pada model OSI. Setiap layer bertanggungjawwab secara khusus pada proses komunikasi data. Misal, satu layer bertanggungjawab untuk membentuk koneksi antar perangkat, sementara layer lainnya bertanggungjawab untuk mengoreksi terjadinya “error” selama proses transfer data berlangsung.
Model Layer OSI dibagi dalam dua group: “upper layer” dan “lower layer”. “Upper layer” fokus pada applikasi pengguna dan bagaimana file direpresentasikan di komputer. Untuk Network Engineer, bagian utama yang menjadi perhatiannya adalah pada “lower layer”. Lower layer adalah intisari komunikasi data melalui jaringan aktual.
 
“Open” dalam OSI
open.gif“Open” dalam OSI adalah untuk menyatakan model jaringan yang melakukan interkoneksi tanpa memandang perangkat keras/ “hardware” yang digunakan, sepanjang software komunikasi sesuai dengan standard. Hal ini secara tidak langsung menimbulkan “modularity” (dapat dibongkar pasang).
 
Modularity
“Modularity” mengacu pada pertukaran protokol di level tertentu tanpa mempengaruhi atau merusak hubungan atau fungsi dari level lainnya.
Dalam sebuah layer, protokol saling dipertukarkan, dan memungkinkan komunikasi terus berlangsung. Pertukaran ini berlangsung didasarkan pada perangkat keras “hardware” dari vendor yang berbeda dan bermacam-macam alasan atau keinginan yang berbeda.
Modularity
modularity_1.gif
Seperti contoh Jasa Antar/Kurir. “Modularity” pada level transportasi menyatakan bahwa tidak penting, bagaimana cara paket sampai ke pesawat.
modularity_2.gif
Paket untuk sampai di pesawat, dapat dikirim melalui truk atau kapal. Masing-masing cara tersebut, pengirim tetap mengirimkan dan berharap paket tersebut sampai di Toronto. Pesawat terbang membawa paket ke Toronto tanpa memperhatikan bagaimana paket tersebut sampai di pesawat itu.
7 Layer OSI
Model OSI terdiri dari 7 layer :
  • Application
  • Presentation
  • Session
  • Transport
  • Network
  • Data Link
  • Physical
Apa yang dilakukan oleh 7 layer OSI ?
osilayer.gif

Ketika data ditransfer melalui jaringan, sebelumnya data tersebut harus melewati ke-tujuh layer dari satu terminal, mulai dari layer aplikasi sampai physical layer, kemudian di sisi penerima, data tersebut melewati layer physical sampai aplikasi. Pada saat data melewati satu layer dari sisi pengirim, maka akan ditambahkan satu “header” sedangkan pada sisi penerima “header” dicopot sesuai dengan layernya.
Model OSI
Tujuan utama penggunaan model OSI adalah untuk membantu desainer jaringan memahami fungsi dari tiap-tiap layer yang berhubungan dengan aliran komunikasi data. Termasuk jenis-jenis protoklol jaringan dan metode transmisi.
Model dibagi menjadi 7 layer, dengan karakteristik dan fungsinya masing-masing. Tiap layer harus dapat berkomunikasi dengan layer di atasnya maupun dibawahnya secara langsung melalui serentetan protokol dan standard.
Model OSI
Keterangan
osilayers_1.gif
Application Layer: Menyediakan jasa untuk aplikasi pengguna. Layer ini bertanggungjawab atas pertukaran informasi antara program komputer, seperti program e-mail, dan service lain yang jalan di jaringan, seperti server printer atau aplikasi komputer lainnya.
osilayers_2.gif
Presentation Layer: Bertanggung jawab bagaimana data dikonversi dan diformat untuk transfer data. Contoh konversi format text ASCII untuk dokumen, .gif dan JPG untuk gambar. Layer ini membentuk kode konversi, translasi data, enkripsi dan konversi.
osilayers_3.gif
Session Layer: Menentukan bagaimana dua terminal menjaga, memelihara dan mengatur koneksi,- bagaimana mereka saling berhubungan satu sama lain. Koneksi di layer ini disebut “session”.
osilayers_4.gif
Transport Layer: Bertanggung jawab membagi data menjadi segmen, menjaga koneksi logika “end-to-end” antar terminal, dan menyediakan penanganan error (error handling).
osilayers_5.gif
Network Layer: Bertanggung jawab menentukan alamat jaringan, menentukan rute yang harus diambil selama perjalanan, dan menjaga antrian trafik di jaringan. Data pada layer ini berbentuk paket.
osilayers_6.gif
Data Link Layer: Menyediakan link untuk data, memaketkannya menjadi frame yang berhubungan dengan “hardware” kemudian diangkut melalui media. komunikasinya dengan kartu jaringan, mengatur komunikasi layer physical antara sistem koneksi dan penanganan error.
osilayers_7.gif
Physical Layer: Bertanggung jawab atas proses data menjadi bit dan mentransfernya melalui media, seperti kabel, dan menjaga koneksi fisik antar sistem.


READMORE - Apa Itu 7 Layer OSI dalam Jaringan ?

Jaringan Komputer


Jaringan komputer adalah sebuah sistem yang terdiri atas komputer dan perangkat jaringan lainnya yang bekerja bersama-sama untuk mencapai suatu tujuan yang sama. Tujuan dari jaringan komputer adalah:

  • Membagi sumber daya: contohnya berbagi pemakaian printer, CPU, memori, harddisk
  • Komunikasi: contohnya surat elektronik, instant messaging, chatting
  • Akses informasi: contohnya web browsing
Agar dapat mencapai tujuan yang sama, setiap bagian dari jaringan komputer meminta dan memberikan layanan (service). Pihak yang meminta layanan disebut klien (client) dan yang memberikan layanan disebut pelayan (server). Arsitektur ini disebut dengan sistem client-server, dan digunakan pada hampir seluruh aplikasi jaringan komputer.
Klasifikasi Berdasarkan skala :
  • Personal Area Network (PAN)
  • Campus Area Network (CAN)
  • Local Area Network (LAN): suatu jaringan komputer yang menghubungkan suatu komputer dengan komputer lain dengan jarak yang terbatas.
  • Metropolitant Area Network (MAN): prinsip sama dengan LAN, hanya saja jaraknya lebih luas, yaitu 10-50 km.
  • Wide Area Network (WAN): jaraknya antar kota, negara, dan benua. ini sama dengan internet.
  • Global Area Network (GAN)
Berdasarkan fungsi : Pada dasarnya setiap jaringan komputer ada yang berfungsi sebagai client dan juga server. Tetapi ada jaringan yang memiliki komputer yang khusus didedikasikan sebagai server sedangkan yang lain sebagai client. Ada juga yang tidak memiliki komputer yang khusus berfungsi sebagai server saja. Karena itu berdasarkan fungsinya maka ada dua jenis jaringan komputer:
  • Client-server
Yaitu jaringan komputer dengan komputer yang didedikasikan khusus sebagai server. Sebuah service/layanan bisa diberikan oleh sebuah komputer atau lebih. Contohnya adalah sebuah domain seperti www.detik.com yang dilayani oleh banyak komputer web server. Atau bisa juga banyak service/layanan yang diberikan oleh satu komputer. Contohnya adalah server jtk.polban.ac.id yang merupakan satu komputer dengan multi service yaitu mail server, web server, file server, database server dan lainnya.
  • Peer-to-peer
Yaitu jaringan komputer dimana setiap host dapat menjadi server dan juga menjadi client secara bersamaan. Contohnya dalam file sharing antar komputer di Jaringan Windows Network Neighbourhood ada 5 komputer (kita beri nama A,B,C,D dan E) yang memberi hak akses terhadap file yang dimilikinya. Pada satu saat A mengakses file share dari B bernama data_nilai.xls dan juga memberi akses file soal_uas.doc kepada C. Saat A mengakses file dari B maka A berfungsi sebagai client dan saat A memberi akses file kepada C maka A berfungsi sebagai server. Kedua fungsi itu dilakukan oleh A secara bersamaan maka jaringan seperti ini dinamakan peer to peer.
Berdasarkan topologi jaringan, jaringan komputer dapat dibedakan atas:
  • Topologi bus
  • Topologi bintang
  • Topologi cincin
  • Topologi mesh
  • Topologi pohon
  • Topologi linier
Berdasarkan kriterianya, jaringan komputer dibedakan menjadi 4 yaitu:
1. Berdasarkan distribusi sumber informasi/data
- Jaringan terpusat Jaringan ini terdiri dari komputer klient dan server yang mana komputer klient yang berfungsi sebagai perantara untuk mengakses sumber informasi/data yang berasal dari satu komputer server
- Jaringan terdistribusi Merupakan perpaduan beberapa jaringan terpusat sehingga terdapat beberapa komputer server yang saling berhubungan dengan klient membentuk sistem jaringan tertentu.

2. Berdasarkan jangkauan geografis dibedakan menjadi:
- Jaringan LAN merupakan jaringan yang menghubungkan 2 komputer atau lebih dalam cakupan seperti laboratorium, kantor, serta dalam 1 warnet.
- Jaringan MAN Merupakan jaringan yang mencakup satu kota besar beserta daerah setempat. Contohnya jaringan telepon lokal, sistem telepon seluler, serta jaringan relay beberapa ISP internet.
- Jaringan WAN Merupakan jaringan dengan cakupan seluruh dunia. Contohnya jaringan PT. Telkom, PT. Indosat, serta jaringan GSM Seluler seperti Satelindo, Telkomsel, dan masih banyak lagi.

3. Berdasarkan peranan dan hubungan tiap komputer dalam memproses data.
- Jaringan Client-Server Pada jaringan ini terdapat 1 atau beberapa komputer server dan komputer client. Komputer yang akan menjadi komputer server maupun menjadi komputer client dan diubah-ubah melalui software jaringan pada protokolnya. Komputer client sebagai perantara untuk dapat mengakses data pada komputer server sedangkan komputer server menyediakan informasi yang diperlukan oleh komputer client.
-Jaringan Peer-to-peer Pada jaringan ini tidak ada komputer client maupun komputer server karena semua komputer dapat melakukan pengiriman maupun penerimaan informasi sehingga semua komputer berfungsi sebagai client sekaligus sebagai server.

4. Berdasarkan media transmisi data
- Jaringan Berkabel (Wired Network) Pada jaringan ini, untuk menghubungkan satu komputer dengan komputer lain diperlukan penghubung berupa kabel jaringan. Kabel jaringan berfungsi dalam mengirim informasi dalam bentuk sinyal listrik antar komputer jaringan.
- Jaringan Nirkabel (Wireless Network) Merupakan jaringan dengan medium berupa gelombang elektromagnetik. Pada jaringan ini tidak diperlukan kabel untuk menghubungkan antar komputer karena menggunakan gelombang elektromagnetik yang akan mengirimkan sinyal informasi antar komputer jaringan.
READMORE - Jaringan Komputer

Selasa, 17 Mei 2011

Permasalahan Destination Host Unreachable


Jika anda menemui pesan "Destination Host Unreachable" saat melakukan tes koneksi via Command Prompt pada komputer Windows anda ,maka ada 3 masalah yang harus di perbaiki :
1. Kabel jaringan,LAN Card atau Wireless USB kemungkinan tidak terhubung ke PC atau
perangkatnya rusak
2. HUB/SWITCH tidak di nyalakan atau rusak
3. Status "Local Area Connection" masih "Disable" pada Network Connection di
Control Panel

Penyelesaiannya :
Masalah 1 : hubungkan perangkat jaringan tersebut dengan baik pada posisinya,jika
perangkat rusak maka perlu di ganti posisi PCI untuk LAN Card ke slot
yang baru(jika tidak berdampak sama sekali maka gantilah dengan baru),
Jika perangkat adalah Wireless USB,maka pastikan lampu indicator menyala
dan coba di pindahkan ke port USB yang lain (jika tidak berdampak sama
sekali maka gantilah perangkat dengan yang baru).

Masalah 2 : Nyalakan HU/SWITCH dan coba pindahkan kabel jaringan komputer target ke
slot yang lain ,lalu coba tes koneksi lagi.Jika tidak ada perubahan
setelah di cek dengan penyelesaian masalah 1 maka dapat di pastikan
HUB/SWITCH anda rusak,sehingga harus di perbaiki atau di ganti dengan
yang baru.

Masalah 3 : Klik kanan pada Local Area Connection yang disable dengan warna abu abu
lalu klik enable dan coba lakukan tes koneksi lagi.
READMORE - Permasalahan Destination Host Unreachable

Meminimalkan Request Time Out Speedy


Bagi Anda Pengguna Internet atau Pelanggan Speedy….!!! Pasti Sering atau Pernah Mengalami banyak Hal gangguan Request Time Out…!!! hal itu disebabkan karena DNS Speedy sedang Off atau Low Pas anda Ketikan di aplikasi Reg : ping 203.130.196.155 -t
ternyata banyak Request Time Out…!!! Daripada Replynya..!!!
Solusi untuk itu Ada alternatif lain:
1. download aplikasi Treewalk DNS di Alamat ini : http://ntcanuck.com/download/051111twdns.zip
2. download Needspeed Bandwith Tweaker di alamat ini : http://www.brothersoft.com/netspeed-bandwith-tweaker-download-173032.html
3. download Full Speed di : www.getfullspeed.com
Caranya Install Aplikasi ketiga Aplikasi Secara Berurutan :

Fungsi Tree Walk DNS adalah meminimalkan Request Time Out dari DNS server, Needspeed Bandwith Tweaker digunakan untuk merubah settingan MTU kita menjadi besar, Full Speed digunakan untuk tweak Firefox dengan Max Connection menjadi 50 per server..!!!
1. Setelah di install Tree Walk DNS nya,..lihat apakah di Controll Panel – Internet Connection – Propertis- Internet Protokolnya berubah ga Primary DNS jadi 127.0.0.1 klo belum berubah ganti ajah dengan no tadi, setelah itu masuk ke aplikasi Tree Walk DNS – Service – Start DNS Service.
2. Masuk Ke Aplikasi Need Speed Badwith Tweaker double klik yang 20M-save setting- restart
3. Masuk ke Aplikasi Full Speed – open in firefox – boost – resart pc
setelah diresart PC nya liat aplikasi Need Speed Bandwith Tweaker – klik get Current Setting – lihat perubahan MTU dan connectionnya .!!
sekarang ping 203.130.196.155 -t
lihat perubahannya….!!!
READMORE - Meminimalkan Request Time Out Speedy

Virtual Private Network (VPN)


Virtual private network atau disingkat VPN adalah variasi lain dari skema jaringan yang dibangun sebagai jaringan khusus dengan menggunakan jaringan internet umum. Karena menggunakan jaringan internet, sebuah perusahaan yang membuat WAN (Wide Area Network) berbasis VPN ini mampu menjangkau area yang sangat luas dan lintas geografi. VPN menyediakan koneksi poin-to-poin baik kepada kantor cabang maupun kepada seorang karyawan yang sedang bertugas ditempat lain.
 
Menghubungkan antar kantor pusat/cabang dengan menggunakan VPN jauh lebih ekonomis dengan keamanan yang dapat diandalkan daripada menyewa jaringan khusus (leased lines) atau dengan panggilan jarak jauh melalui modem.

VPN dapat menjadi jaringan khusus yang besar dan tidak terbatas. Sebuah WAN khusus yang jauh lebih efisien, aman dan berbiaya ekonomis dari WAN atau LAN tradisional. Sehingga telah banyak perusahaan-perusahaan yang menggunakan VPN sebagai infrastruktur jaringanya yang menghubungkan antara kantor pusat dengan kantor cabang dan dengan agen serta client nya.
Tidak ada standar tertentu untuk VPN, namun secara umum dapat disebut bahwa VPN menggunakan jaringan internet umum untuk satu atau beberapa keperluan dengan membentuk lorong khusus (jaringan khusus / tunnelling) secara virtual.

Dalam penggunaan sebagai jaringan khusus ini, VPN diset sedemikian rupa dengan sebuah software dan hardware dengan protocol tertentu yang akan digunakan untuk otentikasi antar user dan untuk penyandian jaringannya. Umumnya VPN dipasangi firewall di dekat servernya yang berfungsi untuk menyaring sehingga hanya client yang telah terdaftar saja yang dilayani.

VPN terbagi dalam 2 bagian yaitu bagian “dalam” yang diproteksi dengan sistem sandi tertentu dan bagian “luar” yang merupakan infrastruktur internet yang tidak diproteksi. Memproteksi data dengan penyandian selama perjalanan antar user dalam sebuah VPN telah sangat populer dan selalu digunakan.
READMORE - Virtual Private Network (VPN)

Voice over Internet Protocol (VoIP)


Pendahuluan

VoIP yang disebut juga internet telephony merupakan teknologi yang menawarkan solusi teleponi melalui jaringan paket (IP Network). Teknologi menyimpang dari kelaziman tetapi menjanjikan suatu kelebihan, sehingga banyak pihak yang ikut melibatkan diri. 
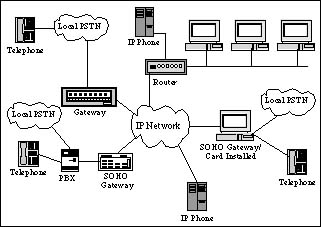
VoIP mereduksi biaya mereduksi biaya percakapan sampai 60%. Sebagai contoh, tarif percakapan lewat telepon kabel di Amerika Serikat Rp 6.000/menit atau US$ 66 sen, sementara tarif VoIP hanya Rp 1.300/menit atau sekitar  US$ 14 sen. Selain Reduksi biaya, VoIP juga menyederhanakan sistem, memudahkan OAM dan mendukung aplikasi multimedia. Berikut ini gambar sekilas mengenai VoIP

Konfigurasi Jaringan

Untuk melewatkan voice melalui jaringan internet (IP), memerlukan gateway. Gateway mengubah format sinyal suara (analog, T1/E1, BRI maupun PRI) ke paket IP, begitu juga sebaliknya. Beberapa vendor menyediakan gateway berkapasitas kecil (SOHO Gateway) yang berbentuk card yang harus diinstal ke sebuah PC, atau berbentuk smart terminal (tidak memerlukan PC).  Bahkan terminal telepon yang dapat langsung dihubungkan dengan jaringan internet (IP Phone) juga tersedia. Gambar di atas menunjukkan konfigurasi VoIP. • Layanan
Dari Gambar 1 tampak VoIP menyediakan layanan voice Phone-to-Phone, Computer-to-Phone atau Computer-to-Computer. Selain layanan voice, VoIP juga dapat digunakan untuk fax (Fax over Internet Protocol). Layanan internet existing juga diperkaya dengan layanan web based voice. VoIP juga mendukung layanan Interactif voice response, Call center integration, dan Video conference
Jaringan Internet (IP Network)
Jaringan Internet (IP Network) yang digunakan adalah internet, Corporate atau Enterprise IP network (Intranet) dan  IP Virtual Private Network (Extranet). Jaringan internet mewakili public internet, memiliki resiko kegagalan yang besar, sedangkan intranet dan PVN sering disebut Managed IP network. Managed IP Network menjamin kualitas VoIP, beberapa provider menyediakan koneksi ke jaringan  Managed IP Network-nya.
Masalah utama dalam VoIP adalah Quality of Service seperti Interoperability, Reliability, Availability, Scalability, Accessibility, dan Viability yang belum matang. Beberapa usaha dilakukan untuk mengatasi hal tersebut, seperti membentu protokol komunikasi yang sesuai, menggunakan signalling ss7, MPLS, network management,  serta network improvement.
Standar
ITU mengeluarkan standar resmi H.323. Komponen yang disyaratkan oleh H.323 lebih lengkap dan mendukung layanan multimedia. selain H.323, terdapat protokol lain seperti MGCP (Media Gateway Control Protol), SIP (Session Inisialization Protocol), SGCP (Simple Gateway Control Protocol), MMUSIC Multiparty (MUltimedia SessIon Control) dll. Akibat belum matangnya protokol-protokol di atas, terdapat banyak produk yang memiliki standar yang berbeda.
Teknologi Lain
Selain Voice over IP, dikenal juga teknologi lain seperti Fax over IP (FoIP), Voice over ATM (VoATM), dan Voice over Frame Relay (VoFR) dan Voice Over Wireless (VOW).
Vendor dan Provider
Secara umum vendor terdiri atas penyedia sirkit VoIP tunggal, penyedia gateway dan perangkat pendukung, terminal dan penyedia software. Sedangkan provider menyediakan layanan yang berkenaan dengan jaringan VoIP.
Service provider terdiri dari  Internet Telephony Service Provider (ITSP), Internet Fax Service Provider (IFSP), Interconectivity Provider, Testing Facilities Provider, Directory Service Provider dan Integrator. ITSP dan IFSP menyediakan layanan voice dan fax kepada end user, sedangkan Interconectivity Provider menyediakan Manage IP Network.
Contoh Jaringan VoIP
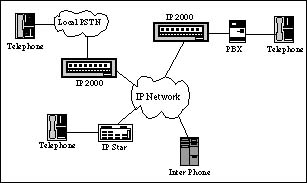
Contoh sederhana implementasi jaringan VoIP menggunakan produk DSG Technologies Inc. Produknya terdiri dari Gateway (IP2000), SOHO Gateway (IPStar) dan IP Phone (Interphone).
Layanan yang diberikan adalah phone to phone dengan konfigurasi seperti Gambar 2.
InterPhone dapat langsung dihubungkan ke jalur internet ataupun melalui IP PBX atau router. Sedangkan IPStar sebagai media yang menghubungkan telepon biasa dengan jalur internet. Gateway IP2000 dapat menghubungkan 32 jalur telepon analog atau sampai 96 jalur digital E1. Untuk penggunaan sebagai ITSP, IP2000 dilengkapi dengan billing system. 
Tiap perangkat DSG memiliki ID tersendiri, sehingga perangkat satu dengan yang lain dapat saling berhubungan. Kelemahan produk DSG ini adalah tidak kompatibel dengan standar H.323, sehingga hanya dapat berhubungan dengan produk sejenis. Produk DSG telah dipakai di 20 negara dengan jumlah gateway lebih dari 50.
Jaringan internet yang dipakai berupa publik internet atau intranet, sedangkan koneksi melalui Interconnectivity Provider belum tersedia. 

Segmen Bisnis

Trend
Meski VoIP masih terkendala oleh kualitas suara, overhead, standarisasi, skalabilitas dan penggunaan bandwith, pertumbuhannya mencapai 132%/tahun. Beberapa prediksi yang menunjukkan besarnya pasar VoIP antara lain :
  • Pertumbuhan trafik VoIP mencapai 3.6 triliun menit selama tahun 1999 sampai hampir 82 triliun menit di tahun 2003. Presentase trafik VoIP mencapai 0.5 % dari total trafik pada tahun 1998 dan akan mencapai 6.1 % di tahun 2003 (Piper Jaffray Inc. Minneapolis, Charting Ahead, Tele.Com, May 3 1999 www.teledotcom.com ). 
  • IP Network based Service menghasilkan revenue dari $74 juta pada tahun 2000 sampai $40 triliun pada tahun 2006 (Ovum, London, Hitching a Ride, Global Telephony march 2000). 
  • Market size VoIP mencapai $19.8 juta pada tahun 1996 dan tahun 2001 mencapai $1.89 triliun, melibatkan 70% dari Fortune 1000 companies (Frost & Sullivan)
  • Trafik world-wide FoIP yang masih mendekati nol pada 1996 namun pada tahun 2001 mencapai 1.75 triliun menit (US Domestic), inter-country FoIP mencapai 1.1 triliun menit (Probe research).
Market Player
Segmen bisnis yang terlibat bukan hanya mereka yang terlibat langsung dengan internet tetapi juga meliputi Carrier PSTN , private network atau intranet, WAN atau extranet, dan enterprise network. AT&T misalnya, merupakan InterExchange Company (IEC) yang menggunakan VoIP untuk jaringannya. Beberapa perusahaan yang menjadi Internet Telephony Service Provider (ITSP) dapat dilihat pada lampiran.
AT&T juga bergabung dengan British Telecom dalam Concert sebagai managed VoIP services provider (Interconnectivity Provider). Beberapa Coopetitor lain juga melakukan hal yang sama.  • Pendekatan pasar
Untuk new entants atau pendatang baru, ada tiga pendekatan masuk ke bisnis VoIP, yakni membangun jaringan sendiri, bergabung dengan jaringan yang telah exist, atau menjadi reseller. Ketiga pendekatan tersebut memiliki sifat investasi modal, kompleksitas dan keuntungan yang berbeda.
Beberapa produk yang dapat ditawarkan dari VoIP dengan cara calling account, ,calling card, atau bundled service. Calling account dilakukan dengan mendaftarkan nomor telepon rumah atau kantor pelanggan, dimana pembayaran dilakukan secara prepaid maupun postpaid. Calling card memasarkan produk VoIP lebih fleksibel karena dapat di akses dari mana saja hanya dengan menggunakan PIN tertentu. Cara terakhir menggunakan bundled service, dimana layanan langsung ditawarkan ke pelanggan dengan sekali bayar dan dapat dipergunakan kapan saja. Pelanggan utama bundled service adalah dunia usaha.
Pricing
Masalah pricing telah dibahas dalam beberapa literatur. Dua metode yang sering digunakan adalah menyamakan pricing dengan ISP atau membuat pricing tersendiri untuk internet telephony.
Pricing dengan pendekatan ISP diasumsikan bahwa penggunaan VoIP hanya sebatas web voice atau PC to PC telephony. Sedangkan pricing dengan internet telephony jika penggunaannya untuk general communication. 

Regulasi

VoIP berkembang karena adanya persaingan yang bebas dan dukungan pemerintah, setidaknya inilah yang terjadi di Amerika. Monopoli perusahaan besar dihindari (misalnya monopoli AT&T diakhiri pada tahun 1984) dan pengawasan ketat pada persaingan yang sehat (misalnya saat dua internet backbone service provider terbesar, MCI dan WorldCom merger pada tahun 1998, pemerintah tetap berusaha agar tidak ada perusahaan yang mendominasi dengan mewajibkan internet backbone mereka dipakai oleh perusahaan kompetitor). Persaingan menyebabkan setiap perusahaan berusaha menghasilkan inovasi/produk baru. Karena adanya resiko investasi, pemerintah AS turut membantu dengan mengurangi pajak guna membantu inovasi dan memacu potensial market dengan mensupport perusahaan pengembang teknologi (The National Institute for Standards and Technology, National Institues of Health, National Oceanic and Atmospheric Administration, dan the National Science Foundation).
FCC sebagai salah satu lembaga yang berkompeten mengusulkan traditional charge pada layanan yang secara langsung bersaing dengan traditional company. FCC membedakan layanan voice melalui komputer (enhanced service yang dianggap tidak masuk dalam access charges dan regulasi lain) atau voice melalui handset telpon standar yang mendial melalui gateway IP (dianggap sebagai telepone tradisional dengan long-distance access charges). 
Perkembangan VoIP dipengaruhi faktor ekonomi, regulasi dan teknologi. Regulasi pemerintah sering sekali menjadi interferensi. Pemerintah mencoba me-micromanage kompetisi yang semakin besar dan terlalu kompleks dengan powerfull financial interest. Sementara industri telkom semakin less regulated dan persaingan semakin bebas. Birokrasi, kecemasan dan social justice dianggap sebagai faktor yang memperlambat proses.
Di Indonesia, Pemerintah (dalam hal ini Dirjen Postel) menganggap penyelenggara VOIP mengganggu operator resmi. Pelarangan dilakukan dengan cara penggerebekan meskipun dasar hukumnya tidak kuat. Alasan pelarangan hanya menyangkut soal izin serta tidak adanya standardisasi penggunaan peralatan yang harus dikeluarkan Dirjen Postel. Di sisi lain, sanksi yang dikenakan juga masih terlalu ringan dibanding keuntungan yang diperoleh. 
Menurut Ir. Suryatin Setiawan Direktur divisi Penelitian dan Pengembangan PT Telkom, VoIP baru bermasalah jika perusahaan penyedianya sudah bertindak sebagai operator. Suhono Supangat, Multimedia Signal Processing and Communication Research Group ITB menjelaskan bahwa pelarangan VoIP tanpa cyberlaw akan membatasi pengembangan aplikasi berbasis IP pada public network.serta menghambat pembuatan jaringan baru yang mendukung beragam komunikasi multimedia yang merupakan basis teknologi massa depan. 
Indosat juga mempertimbangkan VoIP untuk SLInya, namun terikat ketentuan dalam KM 37/1999 yakni Indosat harus membayar biaya interkoneksi kepada PT Telkom Rp 1.350/menit atau sama dengan US$ 15,5 sen. Peralihan ke teknologi VoIP tidak akan efektif kecuali ketentuan tersebut diubah. 

Badan dan Situs Terkait

Badan yang terlibat dalam standar VoIP antara lain :
• CableLabs 
• PacketCable 
• ECMA 
• European Telecommunications Standards Institute (ETSI) 
• Project TIPHON 
• Global Organization for Multi-Vendor Integration Protocol (GO-MVIP ) 
• Internet Engineering Task Force (IETF) 
• AVT/RTP Working Group 
• IP Telephony (iptel) 
• RSVP Working Group 
• Internet Mail Consortium(IMC) 
• International Multimedia Teleconferencing Consortium (IMTC) 
• VoIP Forum 
• International TeleConferencing Association (ITCA) 
• International Organization for Standardization (ISO) 
• Internet Telephony Consortium 
• Internet Telephony Project 
• Multiservice Switching Forum (MSF) 
• OpenVoB 
• Quality of Service Forum 
• T1A1.5 Working Group 
• TIA Online 
• VON Coalition 
Bebarapa badan dunia yang terkait dengan regulasi : 
• British Approvals Board for Telecommunications (BABT) 
• Federal Communications Commission (FCC) (Telecommunications Act of 1996, ACTAs Petition for the Regulation of Internet Telephony, The FCCs Non-regulatory Response to ACTA Petition), FCC Opens US to Global Telecommunication Competition)
• Underwriters Laboratory
Beberapa Consorsium yang berhubungan dengan interoperability antara lain :
• i-Now! Profile Group 
• Internet Fax and Business Communications Association 
• IPDR Working Group 
• Multiservice Switching Forum 
• OpenH323 Project 
• OpenGatekeeper 
• OpenVoB 
• Packet Multimedia Carrier Coalition 
• PacketCable Initiative 
• Quality of Service Forum 
• International Softswitch Consortium 
Situs yang menyediakan link white paper :
• www.iec.org
• www.techguide.com
• http://www.iptelephony.org/GIP/white/index.html#white
• http://www.voip-calculator.com/directory/search.htx?page=1&category=13
• http://whitepapers.itworldcanada.com
• http://www.theeditors.com
• http://westhillsonline.bitpipe.com
• http://comdex.bitpipe.com
• http://bbytechlibrary.bitpipe.com
• http://resourcecenter.iceexpo.com
• http://www.okint.com
• http://members.tripod.lycos.nl/engelander/VOICEoverIP.html
• http://www.eg3.com/WebID/indc/voiceip/blank/paper/a-z.htm
• http://techlibrary.telekomnet.com
• http://www.bitpipe.com
• http://itreports.computerworld.com
• http://itradar.bitpipe.com
• http://techlibrary.networkcomputing.com
• http://www.dataconnection.com
• http://www.bbwlibrary.com
• http://www.wpine.com
• http://www.intel.com/network/white_papers/diff_serv/
• http://www.interforum.org
• Internet Telephony Magazine 
• TechWeb 
• Internet World 

Referensi

1. Voice/Fax Over IP, Internet, Intranet, and Extranet, Technology Overview, MICOM Communication Corporation
2. Internet Telephony, Web Proforum Tutorials, The International Engineering Concortium
3. Voice Over IP (VoIP), The Technology Guide Series
4. Edward B. Morgan, Fax Over Packets, Telogy Networks Inc.
5. VoIP as a Business Offortunity, An Introduction for Service Provider
READMORE - Voice over Internet Protocol (VoIP)

Konfigurasi Router Dengan freeBSD


Untuk membuat PC Router dengan FreeBSD terlebih dahulu kita harus mengumpulkan informasi mengenai skema alamat logikal dari jaringan yang ada. Sebagai contoh kita
asumsikan jaringan yang ada memiliki:
IP Addres Public = 210.100.12.130
IP Addres LAN = 192.168.12.65
Alamat jaringan LAN = 192.168.12.64 / 26

Router yang dibuat akan dilengkapi dengan Firewall menggunakan pf pada FreeBSD.
Jika menginginkan menggunakan iptables seperti pada Linux, kita dapat menggunakannya dengan menginstalasi iptables dari source.
Langkah-langkah pembuatan:
ü Siapkan komputer beserta 2 kartu jaringan yang telah terinstal sistem operasi FreeBSD.
ü Selanjutnya, karena dalam default kernel FreeBSD yang baru terinstal tidak
terdapat opsi tambahan untuk router maka kita harus mengkompilasi
ulang kernel. Tujuannya selain untuk memasukkan opsi-opsi yang dibutuhkan juga untuk merampingkan kernel sehingga dapat mempercepat waktu loading, menghemat memori. Langkah-langkah kompilasinya:

a. Salin file GENERIC kernel pada sebuah file dengan nama baru misal ROUTER dan edit file tersebut menggunakan teks editor.
# cd /usr/src/sys/i386/conf
# cp GENERIC ROUTER
# ee ROUTER
b. Dalam mengedit file ROUTER, ganti baris “ident” dengan nama kernel yang
baru (sesuaikan dengan nama file tentunya). Hilangkan opsi-opsi yang tidak
diperlukan, namun hati-hati bila belum begitu tahu dengan apa yang
opsi anda hilangkan. Kemudian tambahkan opsi :
#-mulai#
options ALTQ
options ALTQ_CBQ
options ALTQ_RED
options ALTQ_RIO
options ALTQ_PRIQ
options ALTQ_HFSC
options ALTQ_NOPCC
device pf
device pflog
device pfsync
#selesai-#
Kemudian simpan konfigurasi tersebut.
c. Lakukan kompilasi kernel baru. Perintahnya:
# config ROUTER
ü Akan ditunjukkan direktori untuk memproses kompilasi. Apabila terdapat
kesalahan sintaks,kita dapat memperbaiki pada file ROUTER.
# cd ../compile/ROUTER
# make depend && make && make install
ü Apabila terjadi kegagalan kompilasi, sebelum memeriksa file ROUTER kita
diharuskan memberikan perintah
# make cleandepend
ü Jika kompilasi berhasil, kita dapat menggunakan kernel yang baru setelah komputer di-reboot, setelah konfigurasi selesai.
ü Atur IP forwarding
# ee /etc/sysctl.conf kemudian tambahkan baris:
net.inet.ip.forwarding=1 lalu simpan konfigurasi tersebut.
ü Untuk konfigurasi opsi jaringan, NAT serta pf pada sistem, edit file /etc/rc.conf .
# ee /etc/rc.conf
ü Atur atau tambahkan baris:

#-mulai#

router_enable="YES"
pf_enable="YES"           # Enable PF (load module if required)
pf_rules="/etc/pf.conf"   # rules definition file for pf
pf_flags="-q"             # additional flags for pfctl startup

#selesai-#
 
 
Pengaturan NAT serta pf, ada pada file /etc/pf.conf .
# ee /etc/pf.conf
ü Aktifkan interface serta NAT:
ext_if=”rl0″ # jaringan publik
int_if=”rl1″ # jaringan lokal
internal_net=”192.168.12.64/26″
external_addr=”210.100.12.130″
nat on $ext_if from $internal_net to any -> $external_addr
pass on $int_if from any to any
ü Setelah selesai simpan konfigurasi.
ü Ketikkan perintah:
# /etc/netstart
ü Konfigurasi untuk PC Router FreeBSD telah selesai, agar komputer dapat mengenali konfigurasi yang baru, reboot atau restart terlebih dahulu. Kemudian untuk mengetes koneksi dapat kita coba pada router atau client dengan perintah ping. Selanjutnya dapat kita tambahkan DHCP server yang umum terdapat pada router.
ü Untuk PC router menggunakan sistem operasi Linux lainnya cara yang dilakukan pada dasarnya hampir sama karena memiliki fungsi yang sama. Misalnya Mikrotik sebagai PC router setelah diinstal untuk konfigurasinya menggunakan windows management yaitu Winbox sehingga kita bisa konfigurasi router dengan basis graphic.
 
READMORE - Konfigurasi Router Dengan freeBSD